Cómo detectar un QR falso antes de escanearlo
Las estafas con QR crecieron con una mecánica simple: un código adulterado lleva a una web falsa y roba datos o dinero si la víctima baja la guardia
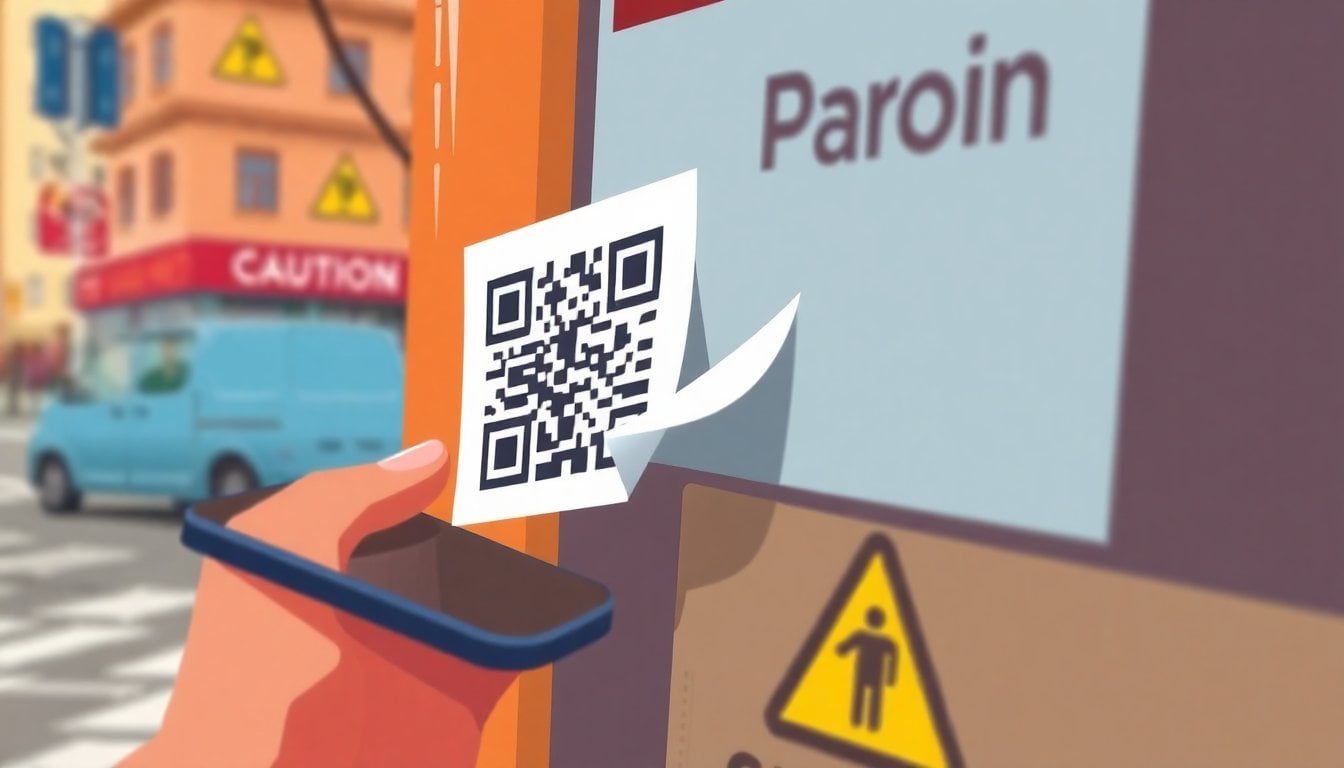 ⚡ Imagen generada con IA
Las estafas con códigos QR ya no dependen de un correo trucho ni de un mensaje obvio. El truco ahora es más limpio: un QR manipulado, una página falsa y una víctima que hace el resto. Clarín y El Destape explican lo mismo desde el ángulo práctico: cómo detectar el engaño antes de escanear y evitar que una cuenta bancaria termine abierta como una puerta sin llave.
Cómo opera el fraude
El esquema tiene una lógica bastante barata, pero efectiva. El QR redirige a un sitio que imita al original y pide credenciales, datos bancarios o algún paso extra para completar la estafa. Clarín remarca que escanear el código no alcanza por sí solo para vaciar una cuenta: casi siempre hace falta una acción adicional, como escribir datos o aprobar un acceso. El nombre técnico del mecanismo, quishing, mezcla QR y phishing. La creatividad del delito, como suele pasar, es menor que su capacidad para reciclar viejas trampas.
Qué mirar antes
La primera defensa es visual. Un QR pegado sobre otro, un sticker torcido, un cartel raro o una impresión de mala calidad ya ameritan desconfianza. También conviene sospechar cuando el código aparece en lugares improvisados: mesas, volantes o afiches sin identificación clara. Si el entorno no cierra, el código tampoco.
La señal decisiva
La clave está después del escaneo. Antes de tocar cualquier enlace, hay que revisar la dirección que abre el teléfono. Si la web tiene un dominio extraño, una redacción floja o pide datos sensibles de inmediato, el problema está servido. El Destape pone el foco en proteger el dinero; Clarín, en cuidar la cuenta bancaria. Es la misma advertencia, con distinto envase: no entregar información solo porque un cuadradito negro parece confiable.
Qué hacer si hay dudas
Si el QR apunta a un pago, una cuenta o una gestión urgente, conviene frenar. Mejor entrar por la web oficial, escribir la dirección a mano o usar la app del servicio, no el atajo que deja un papel pegado en la pared. También sirve una regla simple: ningún trámite serio debería depender de la fe ciega en un código impreso.
La estafa funciona porque invita a apurarse. Y porque un QR, por diseño, parece más inocente que un link: una ilusión visual bastante útil para los ladrones de siempre.
El cruce
Análisis editorialClarín va directo al mecanismo técnico de la estafa y le pone nombre al fraude: quishing. El Destape toma una ruta más práctica y lo baja a la protección del dinero y del uso cotidiano del QR. Los dos coinciden en la misma idea central: el peligro no está en escanear, sino en caer después en una web falsa o entregar datos.
Lo que reescribimos arriba sale del cruce de estos titulares. Hacé click para leer la cobertura original.
Seguí leyendo
Jorge Martínez perdió sus ahorros por dos estafas virtuales
El código QR en el parabrisas y la moneda en la puerta: señales de robo que hay que conocer
Lapegüe denunció intento de estafa con la identidad de su hija en WhatsApp
iOS 26 tiene un filtro contra estafas telefónicas: cómo se activa
Las noticias del día por mail
Un email a las 8 AM con lo más importante. Gratis. Sin spam. Te das de baja cuando quieras.
Fuentes consultadas
Esta nota fue elaborada a partir del cruce de cobertura de varios medios. Si querés ampliar, podés visitar las fuentes originales.